Rzeczywisty wygląd produktu może się różnić od prezentowanego na zdjęciach. Opisy i dane mają charakter informacyjny.
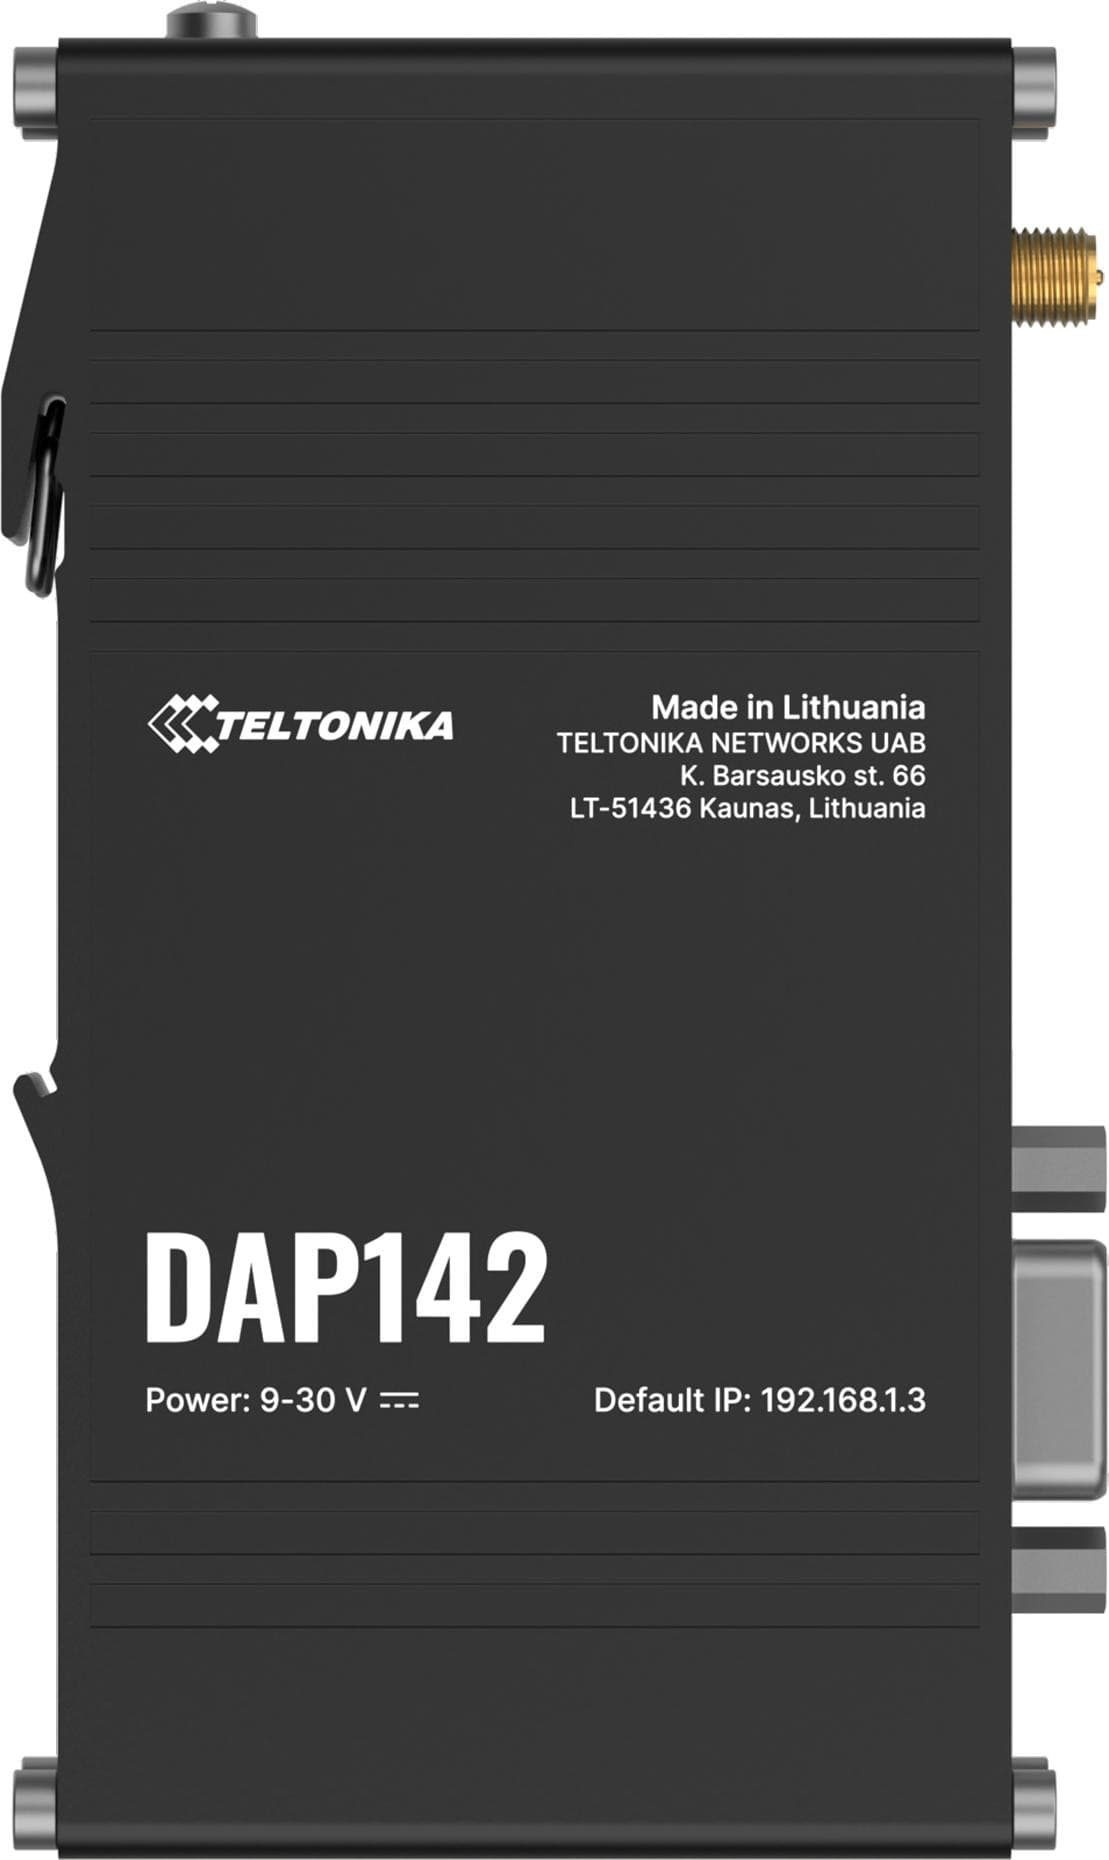
Teltonika DAP142 przemysłowy punkt dostępowy AP (DAP142000000)
Producent:TELTONIKA
Indeks producenta:
DAP142000000
EAN:
4779051843268
Czas dostawy: 24h
Metody płatności:
 BLIK
 Przelewy24
 Karta
Specyfikacja techniczna
EAN4779051843268
ProducentTELTONIKA
Indeks producentaDAP142000000
Czas dostawy24h
KategoriaSpecyfikacja
Wireless ModeIEEE 802.11b/g/n (Wi-Fi 4), Access Point (AP), Client (STA), Mesh (802.11s), Multi AP
Wi-Fi SecurityWPA-PSK, WPA2-PSK, WPA3-SAE, WPA-EAP, OWE, WPA2-EAP, WPA3-EAP
SSID/ESSIDUkrywanie SSID, kontrola dostępu na podstawie adresu MAC
Maksymalna liczba użytkownikówDo 50 jednoczesnych
Wireless Connectivity FeaturesWireless mesh (802.11s), fast roaming (802.11r), RelayD, BSS transition (802.11v), radio resource measurement (802.11k)
Wireless MAC FilterListy dozwolonych i zablokowanych adresów MAC
Wireless QR Code GeneratorUmożliwia automatyczne dołączenie do sieci po zeskanowaniu kodu QR
TravelMatePrzekierowanie strony startowej hotspot do kolejnego urządzenia
Ethernet LAN2 porty LAN 10/100 Mbps, zgodne z IEEE 802.3, 802.3u, 802.3az, obsługa auto MDI/MDIX
RoutingStatyczny, dynamiczny (BGP, OSPF v2, RIP v1/v2, EIGRP, NHRP), routing na bazie polityk
Obsługiwane protokołyTCP, UDP, IPv4, IPv6, ICMP, NTP, DNS, HTTP, HTTPS, FTP, SMTP, SSL/TLS, ARP, VRRP, PPP, PPPoE, UPnP, SSH, DHCP, Telnet, SMPP, SNMP, MQTT, Wake On Lan, VXLAN
VoIP PassthroughObsługa H.323 i SIP-ALG, NAT helpers
Monitorowanie połączeńPing reboot, Wget reboot, periodic reboot, LCP, ICMP
FirewallPort forwarding, reguły ruchu, niestandardowe reguły, TTL target customization
Firewall statusPodgląd wszystkich statystyk, reguł i liczników
Zarządzanie portamiWłączanie/wyłączanie portów, auto-konfiguracja, zmiana prędkości przepływu
Wizualizacja sieciGraficzna reprezentacja połączeń sieci
DHCPStatyczne i dynamiczne przydzielanie IP, DHCP relay, konfiguracja serwera, statyczne dzierżawy z wildcardami MAC
QoS / Smart Queue ManagementKolejkowanie priorytetowe wg źródła/destynacji, usługi, protokołu lub portu; WMM, 802.11e
DDNSObsługa ponad 25 dostawców, możliwość konfiguracji ręcznej
DNS over HTTPSProxy DNS przez HTTPS
Backup sieciWi-Fi WAN, VRRP, połączenia przewodowe jako automatyczny Failover
Load balancingRównoważenie ruchu przez wielość WAN
Hotspot 2.0Standard Wi-Fi wspierający automatyczne, bezpieczne dołączanie do zaufanych sieci
SSHFSMożliwość montowania zdalnych systemów plików przez SSH
VRF supportPodstawowe wsparcie dla wirtualnego routingu i przekazywania danych
Zarządzanie ruchemMonitorowanie w czasie rzeczywistym, wykresy siły sygnału Wi-Fi, historia użytkowania sieci
Security AuthenticationPre-shared key, certyfikaty X.509, TACACS+, RADIUS, blokady IP/logowania, limit czasowy dla loginów, wbudowany generator haseł
Firewall ConfigPrekonfigurowane reguły, nieograniczona konfiguracja przez CLI, DMZ, NAT, NAT-T, NAT64
Zapobieganie atakomOchrona DDoS (SYN flood), ataki SSH, HTTP/HTTPS, zapobieganie skanowaniu portów
VLANOddzielanie portów i tagów VLAN
Mobile Quota ControlLimit danych mobilnych z możliwością konfiguracji okresu, limitu ostrzeżeń i numeru
Web FilterListy białe i czarne
Kontrola dostępuElastyczna kontrola dostępu dla SSH, interfejsu WWW, CLI i Telnet
SSL Cert GenerationLet's Encrypt i SCEP
VPNOpenVPN (wielu klientów i serwer), IPsec (IKEv1/IKEv2), GRE, PPTP, L2TP (w tym L2TPv3/IPsec), Stunnel, DMVPN, SSTP, ZeroTier, WireGuard, Tinc, Tailscale
OpenVPN Encryption27 metod szyfrowania m.in. DES, RC2, AES, CAST5, BF
IPsec EncryptionXFRM, IKEv1, IKEv2, 14 metod szyfrowania
GREGRE tunel, GRE pod IPsec
PPTP, L2TPKlient i serwer
StunnelTLS proxy dla aplikacji
DMVPNSkalowalne IPsec VPN
SSTPKlient SSTP
ZeroTierKlient VPN ZeroTier
WireGuardVPN klient i serwer
TincSzyfrowanie i kompresja tuneli
TailscaleVPN P2P na bazie WireGuard
OPC UAObsługiwane tryby klient i serwer, połączenia TCP
MODBUSTryby klient/serwer, połączenia TCP oraz RTU (RS232)
MODBUS Custom RegistersZapytania rejestrów MODBUS TCP do plików w routerze
MODBUS Supported Data Formats8-bit INT, UINT; 16-bit INT, UINT (MSB/LSB first); 32-bit float, INT, UINT (różne endiany), HEX, ASCII
Data to Server ProtocolsHTTP(S), MQTT, Azure MQTT
Data to ServerAgregacja danych z różnych źródeł i protokołów, LUA scripting
MQTT GatewayKomendy i dane z MODBUS Server poprzez MQTT Broker
DNP3Tryby Station i Outstation; połączenia TCP i RTU (RS232)
DLMS/COSEMProtokół standardowy wymiany danych liczników; tryb klient TCP i RTU
APITeltonika Networks Web API (beta)
WEB UIHTTP/HTTPS, konfiguracja, aktualizacje firmware, logi, status
Firmware Update (FOTA)Aktualizacje firmware z serwera, powiadomienia
Opis produktu
Teltonika DAP142 przemysłowy punkt dostępowy AP (DAP142000000)
Model: DAP142000000
Najważniejsze cechy – Teltonika DAP142
- Wytrzymałość przemysłowa: Zaprojektowany, by działać w trudnych warunkach.
- Szeroki zakres temperatur: Funkcjonuje niezawodnie w ekstremalnych warunkach.
- Kompatybilność: Wspiera wiele standardów sieciowych dla elastyczności integracji.
- Szybka transmisja danych: Przesyłaj informacje błyskawicznie dzięki nowoczesnej technologii sieciowej.
- Bezpieczeństwo połączeń: Zabezpieczenia chronią Twoją sieć przed zagrożeniami.
- Łatwa konfiguracja: Intuicyjny interfejs użytkownika, który pozwala na szybkie ustawienie.
- Zdalne zarządzanie: Monitoruj i kontroluj urządzenie z każdego miejsca.
- Energooszczędność: Niższe zużycie energii, dla redukcji kosztów operacyjnych.
- Wielozadaniowość: Obsługa wielu połączeń jednocześnie bez utraty wydajności.
Specyfikacja techniczna – Teltonika DAP142
| Kategoria | Specyfikacja |
| Wireless Mode | IEEE 802.11b/g/n (Wi-Fi 4), Access Point (AP), Client (STA), Mesh (802.11s), Multi AP |
| Wi-Fi Security | WPA-PSK, WPA2-PSK, WPA3-SAE, WPA-EAP, OWE, WPA2-EAP, WPA3-EAP |
| SSID/ESSID | Ukrywanie SSID, kontrola dostępu na podstawie adresu MAC |
| Maksymalna liczba użytkowników | Do 50 jednoczesnych |
| Wireless Connectivity Features | Wireless mesh (802.11s), fast roaming (802.11r), RelayD, BSS transition (802.11v), radio resource measurement (802.11k) |
| Wireless MAC Filter | Listy dozwolonych i zablokowanych adresów MAC |
| Wireless QR Code Generator | Umożliwia automatyczne dołączenie do sieci po zeskanowaniu kodu QR |
| TravelMate | Przekierowanie strony startowej hotspot do kolejnego urządzenia |
| Ethernet LAN | 2 porty LAN 10/100 Mbps, zgodne z IEEE 802.3, 802.3u, 802.3az, obsługa auto MDI/MDIX |
| Routing | Statyczny, dynamiczny (BGP, OSPF v2, RIP v1/v2, EIGRP, NHRP), routing na bazie polityk |
| Obsługiwane protokoły | TCP, UDP, IPv4, IPv6, ICMP, NTP, DNS, HTTP, HTTPS, FTP, SMTP, SSL/TLS, ARP, VRRP, PPP, PPPoE, UPnP, SSH, DHCP, Telnet, SMPP, SNMP, MQTT, Wake On Lan, VXLAN |
| VoIP Passthrough | Obsługa H.323 i SIP-ALG, NAT helpers |
| Monitorowanie połączeń | Ping reboot, Wget reboot, periodic reboot, LCP, ICMP |
| Firewall | Port forwarding, reguły ruchu, niestandardowe reguły, TTL target customization |
| Firewall status | Podgląd wszystkich statystyk, reguł i liczników |
| Zarządzanie portami | Włączanie/wyłączanie portów, auto-konfiguracja, zmiana prędkości przepływu |
| Wizualizacja sieci | Graficzna reprezentacja połączeń sieci |
| DHCP | Statyczne i dynamiczne przydzielanie IP, DHCP relay, konfiguracja serwera, statyczne dzierżawy z wildcardami MAC |
| QoS / Smart Queue Management | Kolejkowanie priorytetowe wg źródła/destynacji, usługi, protokołu lub portu; WMM, 802.11e |
| DDNS | Obsługa ponad 25 dostawców, możliwość konfiguracji ręcznej |
| DNS over HTTPS | Proxy DNS przez HTTPS |
| Backup sieci | Wi-Fi WAN, VRRP, połączenia przewodowe jako automatyczny Failover |
| Load balancing | Równoważenie ruchu przez wielość WAN |
| Hotspot 2.0 | Standard Wi-Fi wspierający automatyczne, bezpieczne dołączanie do zaufanych sieci |
| SSHFS | Możliwość montowania zdalnych systemów plików przez SSH |
| VRF support | Podstawowe wsparcie dla wirtualnego routingu i przekazywania danych |
| Zarządzanie ruchem | Monitorowanie w czasie rzeczywistym, wykresy siły sygnału Wi-Fi, historia użytkowania sieci |
| Security Authentication | Pre-shared key, certyfikaty X.509, TACACS+, RADIUS, blokady IP/logowania, limit czasowy dla loginów, wbudowany generator haseł |
| Firewall Config | Prekonfigurowane reguły, nieograniczona konfiguracja przez CLI, DMZ, NAT, NAT-T, NAT64 |
| Zapobieganie atakom | Ochrona DDoS (SYN flood), ataki SSH, HTTP/HTTPS, zapobieganie skanowaniu portów |
| VLAN | Oddzielanie portów i tagów VLAN |
| Mobile Quota Control | Limit danych mobilnych z możliwością konfiguracji okresu, limitu ostrzeżeń i numeru |
| Web Filter | Listy białe i czarne |
| Kontrola dostępu | Elastyczna kontrola dostępu dla SSH, interfejsu WWW, CLI i Telnet |
| SSL Cert Generation | Let's Encrypt i SCEP |
| VPN | OpenVPN (wielu klientów i serwer), IPsec (IKEv1/IKEv2), GRE, PPTP, L2TP (w tym L2TPv3/IPsec), Stunnel, DMVPN, SSTP, ZeroTier, WireGuard, Tinc, Tailscale |
| OpenVPN Encryption | 27 metod szyfrowania m.in. DES, RC2, AES, CAST5, BF |
| IPsec Encryption | XFRM, IKEv1, IKEv2, 14 metod szyfrowania |
| GRE | GRE tunel, GRE pod IPsec |
| PPTP, L2TP | Klient i serwer |
| Stunnel | TLS proxy dla aplikacji |
| DMVPN | Skalowalne IPsec VPN |
| SSTP | Klient SSTP |
| ZeroTier | Klient VPN ZeroTier |
| WireGuard | VPN klient i serwer |
| Tinc | Szyfrowanie i kompresja tuneli |
| Tailscale | VPN P2P na bazie WireGuard |
| OPC UA | Obsługiwane tryby klient i serwer, połączenia TCP |
| MODBUS | Tryby klient/serwer, połączenia TCP oraz RTU (RS232) |
| MODBUS Custom Registers | Zapytania rejestrów MODBUS TCP do plików w routerze |
| MODBUS Supported Data Formats | 8-bit INT, UINT; 16-bit INT, UINT (MSB/LSB first); 32-bit float, INT, UINT (różne endiany), HEX, ASCII |
| Data to Server Protocols | HTTP(S), MQTT, Azure MQTT |
| Data to Server | Agregacja danych z różnych źródeł i protokołów, LUA scripting |
| MQTT Gateway | Komendy i dane z MODBUS Server poprzez MQTT Broker |
| DNP3 | Tryby Station i Outstation; połączenia TCP i RTU (RS232) |
| DLMS/COSEM | Protokół standardowy wymiany danych liczników; tryb klient TCP i RTU |
| API | Teltonika Networks Web API (beta) |
| WEB UI | HTTP/HTTPS, konfiguracja, aktualizacje firmware, logi, status |
| Firmware Update (FOTA) | Aktualizacje firmware z serwera, powiadomienia |
| SSH | SSH v1, v2 |
| Email Alerts | Powiadomienia statusów usług przez email |
| SMS | Status i konfiguracja SMS |
| Call Functions | Restart, status, przełączanie danych mobilnych i wyjść, timer na połączenia, włącz/wyłącz Wi-Fi |
| TR-069 | Wsparcie OpenACS, EasyCwmp, LibreACS i innych |
| MQTT | Broker, Publisher |
| SNMP | Wersje 1, 2, 3, Trap, ochrona brute force |
| JSON-RPC | API zarządzania HTTP/HTTPS |
| RMS | Teltonika Remote Management System |
| IoT Platforms | ThingWorx, Cumulocity, Azure IoT Hub, AWS IoT Core |
| CPU | Mediatek 580 MHz, MIPS 24KEc |
| RAM | 128 MB DDR2 |
| Flash Storage | 16 MB serial NOR flash |
| Firmware / Configuration | Aktualizacje przez WEB UI i FOTA, konfiguracja profili, kopie zapasowe domen konfiguracji, reset do ustawień fabrycznych |
| Operating System | RutOS (bazujący na OpenWrt) |
| Supported Languages | Busybox shell (ash), Lua 5.1, C, C++, Python, Java (Package Manager) |
| Development Tools | SDK ze środowiskiem build |
| Package Manager | Instalacja dodatkowego oprogramowania |
| Serial Interface | RS232 - Terminal block TX, RX, RTS, CTS; funkcje: Console, Serial over IP, Modem, MODBUS Gateway, NTRIP Client |
| Power Connector | 3-pinowy złącze przemysłowe |
| Input Voltage Range | 9-30 VDC; ochrona przed odwrotną polaryzacją i przepięciami (>31 VDC/10 µs) |
| PoE (Passive) | Możliwość zasilania przez port LAN2, tryb B, 9-30 VDC; niezgodne z normami IEEE 802.3af/at/bt |
| Power Consumption | Idle < 1 W; Max < 2 W |
| Physical Interfaces | 2 x RJ45 10/100 Mbps |
| Status LEDs | 2 x LED typu LAN, 1 x LED zasilania |
| SIM Slots | 2 x Mini SIM (2FF) 1.8 V/3 V |
| Antennas | 1 x RP-SMA Wi-Fi |
| Reset Button | Reboot, reset użytkownika, reset fabryczny |
| Other | 1 x śruba uziemienia |
| Casing Material | Aluminium housing |
| Dimensions (W x H x D) | 113.10 x 25 x 68.6 mm |
| Weight | 149.2 g |
| Mounting Options | Wbudowany uchwyt na szynę DIN; opcjonalne mocowanie na ścianę i powierzchnię płaską |
| Operating Temperature | -40 °C do 75 °C |
| Operating Humidity | 10% do 90% bez kondensacji |
| Ingress Protection Rating | IP30 |
| Regulatory & Type Approvals | CE, UKCA, CB, FCC/IC |
Ładowanie informacji o producencie...
Ładowanie podobnych produktów...