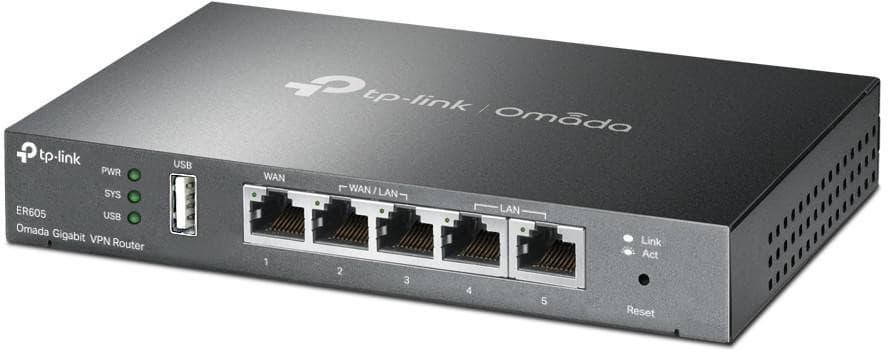
Rzeczywisty wygląd produktu może się różnić od prezentowanego na zdjęciach. Opisy i dane mają charakter informacyjny.
ROUTER TP-LINK TL-ER605 VPN SafeStream, Multi-WAN
Producent:TP-LINK
Indeks producenta:
TL-ER605
EAN:
1210002611206
Czas dostawy: 24h
Metody płatności:
 BLIK
 Przelewy24
 Karta
Specyfikacja techniczna
EAN1210002611206
ProducentTP-LINK
Indeks producentaTL-ER605
Czas dostawy24h
Standardy i protokoły• IEEE 802.3, 802.3u, 802.3ab, IEEE 802.3x, IEEE 802.1q
Porty• 1x gigabitowy port WAN
Okablowanie sieciowe• 10BASE-T: kabel UTP kat. 3, 4, 5 (do 100 m)
PrzyciskiReset
ZasilanieZewnętrzny zasilacz DC 12V/1A
Pamięć Flash128 MB NAND
Pamięć DRAM256 MB DDR
Diody LEDPWR, SYS, WAN (Link/Act), LAN (Link/Act), USB
Wymiary (S x G x W)158 × 101 × 25mm
Maks. zużycie energii7,94 W
Ilość równoczesnych sesji150
New Sessions /Second2,6
NAT (Static IP)• Wysyłanie: 945,77 Mb/s
NAT(DHCP)• Wysyłanie: 945,93 Mb/s
NAT(PPPoE)• Wysyłanie: 940,44Mb/s
NAT (L2TP)• Wysyłanie: 845,64 Mb/s
NAT (PPTP)• Wysyłanie: 771,66 Mb/s
64 Byte Packet Forwarding Rate• Wysyłanie/Pobieranie: 1,402,238 pps
Przepustowość VPN IPsec• ESP-MD5-AES256: 171,26 Mb/s
OpenVPN• 21,70 Mb/s
L2TP VPN Throughput• Nieszyfrowane: 864,65 Mb/s
PPTP VPN Throughput• Nieszyfrowane: 703,20 Mb/s
Typ połączenia WAN• Statyczne/dynamiczne przydzielanie adresów IP
Klonowanie adresów MACModyfikacja adresów MAC WAN/LAN†
DHCP• Serwer/klient DHCP
IPv6StaticIP / SLAAC / DHCPv6 / PPPoE / 6to4Tunnel / PassThrough
VLAN802.1Q VLAN
IPTVIGMP v2/v3 Proxy, Tryb Niestandardowy, Tryb Bridge
Listy kontroli dostępu (ACL)Filtrowanie w oparciu o adres IP/port/protokół/nazwę domeny
Routing zaawansowany• Routing statyczny
Kontrola przepustowości• Kontrola przepustowości oparta na adresie IP
Równoważenie pasma• Inteligentne równoważenie obciążenia pasma
NAT• One-to-One NAT§
Zabezpieczenia• Zapora sieciowa SPI
Limit sesji• Limit sesji oparty na adresie IP
IPsec VPN• 20 tuneli IPsec VPN
PPTP VPN• Serwer VPN PPTP
L2TP VPN• Serwer VPN L2TP
Filtrowanie• Filtrowanie grup WEB§
Ochrona przed atakami ARP• Wysyłanie pakietów GARP§
Ochrona przed atakami sieciowymi• TCP/UDP/ICMP Flood Defense
Kontrola dostępuKontrola dostępu oparta na źródłowym/docelowym adresie IP
Uwierzytelnianie sieciowe• Brak uwierzytelniania
Aplikacja OmadaTak
Zarządzanie centralne• Kontroler sprzętowy Omada (OC300)
Dostęp do chmuryTak (poprzez kontroler OC300, OC200, kontroler Omada oparty na chmurze lub kontroler programowy Omada)
UsługiDynamiczny DNS (Dyndns, No-IP, Peanuthull, Comexe)
Wsparcie• Interfejs zarządzania Web
Funkcje panelu zarządzania• Automatyczne wykrywanie urządzeń
CertyfikatyCE, FCC, RoHS
Zawartość opakowania• Router ER605
Wymagania systemoweMicrosoft Windows XP, Vista,7/8/8.1/10/11, MAC OS, NetWare, UNIX or Linux
Środowisko pracy• Dopuszczalna temperatura pracy: 0–40 ℃ (32–104 ℉)
Opis produktu
ROUTER TP-LINK TL-ER605 VPN SafeStream, Multi-WAN
Model: TL-ER605
Najważniejsze cechy
- Działanie zintegrowane z platformą Omada SDN: Bezobsługowa konfiguracja ZTP‡, centralne zarządzanie w chmurze i inteligentne monitorowanie.
- Centralne zarządzanie: Dostęp z poziomu chmury i aplikacja Omada to wygoda zarządzania.
- Pięć portów gigabitowych: Szybka łączność przewodowa.
- Do 4 portów WAN: 1 gigabitowych port WAN i 3 gigabitowe porty WAN/LAN pozwalają zoptymalizować wykorzystanie pasm.
- Bardzo bezpieczna sieć VPN: Obsługa do 20 połączeń LAN-to-LAN IPsec, 16 połączeń OpenVPN*, 16 połączeń L2TP oraz 16 połączeń PPTP VPN.
- Niezawodne zabezpieczenia: Zaawansowane reguły zapory sieciowej, ochrona przed atakami DoS, filtrowanie adresów IP/MAC/URL zapewniają ochronę sieci i danych.
Specyfikacja techniczna
| Standardy i protokoły | • IEEE 802.3, 802.3u, 802.3ab, IEEE 802.3x, IEEE 802.1q |
| • TCP/IP, DHCP, ICMP, NAT, PPPoE, NTP, HTTP, HTTPS, DNS, IPSec, PPTP, L2TP, OpenVPN, SNMP | |
| Porty | • 1x gigabitowy port WAN |
| • 2x gigabitowe porty LAN | |
| • 2x gigabitowe porty WAN/LAN (do wyboru) | |
| • 1x Port USB 2.0 do podłączenia Modemu 4G/3G jako łącze zapasowe‡ | |
| Okablowanie sieciowe | • 10BASE-T: kabel UTP kat. 3, 4, 5 (do 100 m) |
| Kabel EIA/TIA-568 100Ω STP (do 100 m) | |
| • 100BASE-TX: kabel UTP kat. 5, 5e (do 100 m) | |
| Kabel EIA/TIA-568 100Ω STP (do 100 m) | |
| • 1000BASE-T: Kabel UTP kat. 5, 5e, 6 (do 100 m) | |
| Przyciski | Reset |
| Zasilanie | Zewnętrzny zasilacz DC 12V/1A |
| Pamięć Flash | 128 MB NAND |
| Pamięć DRAM | 256 MB DDR |
| Diody LED | PWR, SYS, WAN (Link/Act), LAN (Link/Act), USB |
| Wymiary (S x G x W) | 158 × 101 × 25mm |
| (6,2 × 4,0 × 1,0 cali) | |
| Maks. zużycie energii | 7,94 W |
| WYDAJNOŚĆ | |
| Ilość równoczesnych sesji | 150 |
| New Sessions /Second | 2.6 |
| NAT (Static IP) | • Wysyłanie: 945,77 Mb/s |
| • Pobieranie: 945,56 Mb/s | |
| • Dwukierunkowo: 1808,29 Mb/s | |
| NAT(DHCP) | • Wysyłanie: 945,93 Mb/s |
| • Pobieranie: 945,43 Mb/s | |
| • Dwukierunkowo: 1808,11 Mb/s | |
| NAT(PPPoE) | • Wysyłanie: 940,44Mb/s |
| • Pobieranie: 940,52 Mb/s | |
| • Dwukierunkowo: 1804,27 Mb/s | |
| NAT (L2TP) | • Wysyłanie: 845,64 Mb/s |
| • Pobieranie: 802,65 Mb/s | |
| • Dwukierunkowo: 931,96 Mb/s | |
| NAT (PPTP) | • Wysyłanie: 771,66 Mb/s |
| • Pobieranie: 874,81 Mb/s | |
| • Dwukierunkowo: 999,54 Mb/s | |
| 64 Byte Packet Forwarding Rate | • Wysyłanie/Pobieranie: 1,402,238 pps |
| • Dwukierunkowo: 1,681,548 pps | |
| Przepustowość VPN IPsec | • ESP-MD5-AES256: 171,26 Mb/s |
| • ESP-SHA1-AES256: 224,86 Mb/s | |
| • ESP-SHA2-AES256: 248,04 Mb/s | |
| OpenVPN | • 21,70 Mb/s |
| L2TP VPN Throughput | • Nieszyfrowane: 864,65 Mb/s |
| • Szyfrowane: 47,11 Mb/s | |
| PPTP VPN Throughput | • Nieszyfrowane: 703,20 Mb/s |
| • Szyfrowane: 76,65 Mb/s | |
| PODSTAWOWE FUNKCJE | |
| Typ połączenia WAN | • Statyczne/dynamiczne przydzielanie adresów IP |
| • PPPoE | |
| • PPTP | |
| • L2TP | |
| • Łącze komórkowe: Modem USB 4G/3G z kartą SIM jako łącze zapasowe‡ | |
| Klonowanie adresów MAC | Modyfikacja adresów MAC WAN/LAN† |
| DHCP | • Serwer/klient DHCP |
| • Rezerwacja adresów DHCP | |
| • Multi-net DHCP* | |
| • Interfejsy Multi-IP* | |
| IPv6 | StaticIP / SLAAC / DHCPv6 / PPPoE / 6to4Tunnel / PassThrough |
| VLAN | 802.1Q VLAN |
| IPTV | IGMP v2/v3 Proxy, Tryb Niestandardowy, Tryb Bridge |
| FUNKCJE ZAAWANSOWANE | |
| Listy kontroli dostępu (ACL) | Filtrowanie w oparciu o adres IP/port/protokół/nazwę domeny |
| Routing zaawansowany | • Routing statyczny |
| • Policy Routing | |
| Kontrola przepustowości | • Kontrola przepustowości oparta na adresie IP |
| Równoważenie pasma | • Inteligentne równoważenie obciążenia pasma |
| • Routing zoptymalizowany pod kątem aplikacji | |
| • Łącze zapasowe (czasowe§, awaryjne) | |
| • Wykrywanie online | |
| NAT | • One-to-One NAT§ |
| • Multi-Net NAT | |
| • Serwer wirtualny | |
| • Port Triggering§ | |
| • NAT-DMZ | |
| • FTP/H.323/SIP/IPSec/PPTP ALG, UPnP | |
| Zabezpieczenia | • Zapora sieciowa SPI |
| • VPN Passthrough | |
| • FTP/H.323/PPTP/SIP/IPsec ALG | |
| • Ochrona przed atakami DoS, Ping of Death | |
| • Zarządzanie lokalne | |
| Limit sesji | • Limit sesji oparty na adresie IP |
| Sieci VPN | |
| IPsec VPN | • 20 tuneli IPsec VPN |
| • LAN-to-LAN, Client-to-LAN | |
| • 2 tryby negocjacji - Main/Aggressive | |
| • Szyfrowanie DES, 3DES, AES128, AES192, AES256 | |
| • IKEv1/v2 | |
| • Uwierzytelnianie MD5, SHA1 | |
| • NAT Traversal (NAT-T) | |
| • Dead Peer Detection (DPD) | |
| • Perfect Forward Secrecy (PFS) | |
| PPTP VPN | • Serwer VPN PPTP |
| • 10 klientów VPN PPTP** | |
| • 16 tuneli | |
| • PPTP z szyfrowaniem MPPE | |
| L2TP VPN | • Serwer VPN L2TP |
| • 10 klientów VPN L2TP** | |
| • 16 tuneli | |
| • L2TP over IPSec | |
| OpenVPN | • Serwer OpenVPN* |
| • 10 klientów OpenVPN△ | |
| • 16 tuneli OpenVPN* | |
| BEZPIECZEŃSTWO TRANSMISJI | |
| Filtrowanie | • Filtrowanie grup WEB§ |
| • Filtrowanie adresów URL | |
| • Bezpieczeństwo sieciowe§ | |
| Ochrona przed atakami ARP | • Wysyłanie pakietów GARP§ |
| • Skanowanie ARP§ | |
| • Wiązanie adresów IP i MAC§ | |
| Ochrona przed atakami sieciowymi | • TCP/UDP/ICMP Flood Defense |
| • Blokowanie skanowania TCP (Stealth FIN/Xmas/Null) | |
| • Blokowanie odbierania pakietów ping z sieci WAN | |
| Kontrola dostępu | Kontrola dostępu oparta na źródłowym/docelowym adresie IP |
| AUTHENTICATION | |
| Uwierzytelnianie sieciowe | • Brak uwierzytelniania |
| • Uproszczone hasło* | |
| • Hotspot(Użytkownik lokalny / Voucher* / SMS* / Radius*) | |
| • Zewnętrzny serwer Radius | |
| • Zewnętrzny Portal Sever* | |
| • Facebook* | |
| ZARZĄDZANIE | |
| Aplikacja Omada | Tak |
| Zarządzanie centralne | • Kontroler sprzętowy Omada (OC300) |
| • Kontroler sprzętowy Omada (OC200) | |
| • Kontroler programowy Omada | |
| • Kontroler Omada oparty na chmurze | |
| Dostęp do chmury | Tak (poprzez kontroler OC300, OC200, kontroler Omada oparty na chmurze lub kontroler programowy Omada) |
| Usługi | Dynamiczny DNS (Dyndns, No-IP, Peanuthull, Comexe) |
| Wsparcie | • Interfejs zarządzania Web |
| • Zarządzanie zdalne | |
| • Export i Import konfiguracji | |
| • SNMP v1/v2c/v3 | |
| • Diagnostyka (Ping i Traceroute)§ | |
| • Synchronizacja NTP§ | |
| • Wsparcie dla Syslog | |
| Funkcje panelu zarządzania | • Automatyczne wykrywanie urządzeń |
| • Inteligentne monitorowanie stanu sieci | |
| • Ostrzeżenia o nietypowych zdarzeniach | |
| • Ujednolicony proces konfiguracji | |
| • Harmonogram restartu | |
| • Spersonalizowana strona logowania do sieci | |
| • Bezobsługowa konfiguracja ZTP*** | |
| INNE | |
| Certyfikaty | CE, FCC, RoHS |
| Zawartość opakowania | • Router ER605 |
| • Zasilacz | |
| • Kabel Ethernet RJ45 | |
| • Instrukcja szybkiej instalacji | |
| Wymagania systemowe | Microsoft Windows XP, Vista,7/8/8.1/10/11, MAC OS, NetWare, UNIX or Linux |
| Środowisko pracy | • Dopuszczalna temperatura pracy: 0–40 ℃ (32–104 ℉) |
| • Dopuszczalna temperatura przechowywania: -40–70 ℃ (-40–158 ℉) | |
| • Dopuszczalna wilgotność powietrza: 10–90%, bez kondensacji | |
| • Dopuszczalna wilgotność przechowywania: 5–90% bez kondensacji |
Ładowanie informacji o producencie...
Ładowanie podobnych produktów...